ホームページのセキュリティ対策KAGISKeep AI Guarding Internet Sites
堅牢なセキュリティを、低コストで。
毎日の監視と照合はAIとプログラムが自動で回し、判断だけを人が担当。だから月額5,000円から始められます。
保守プランを見る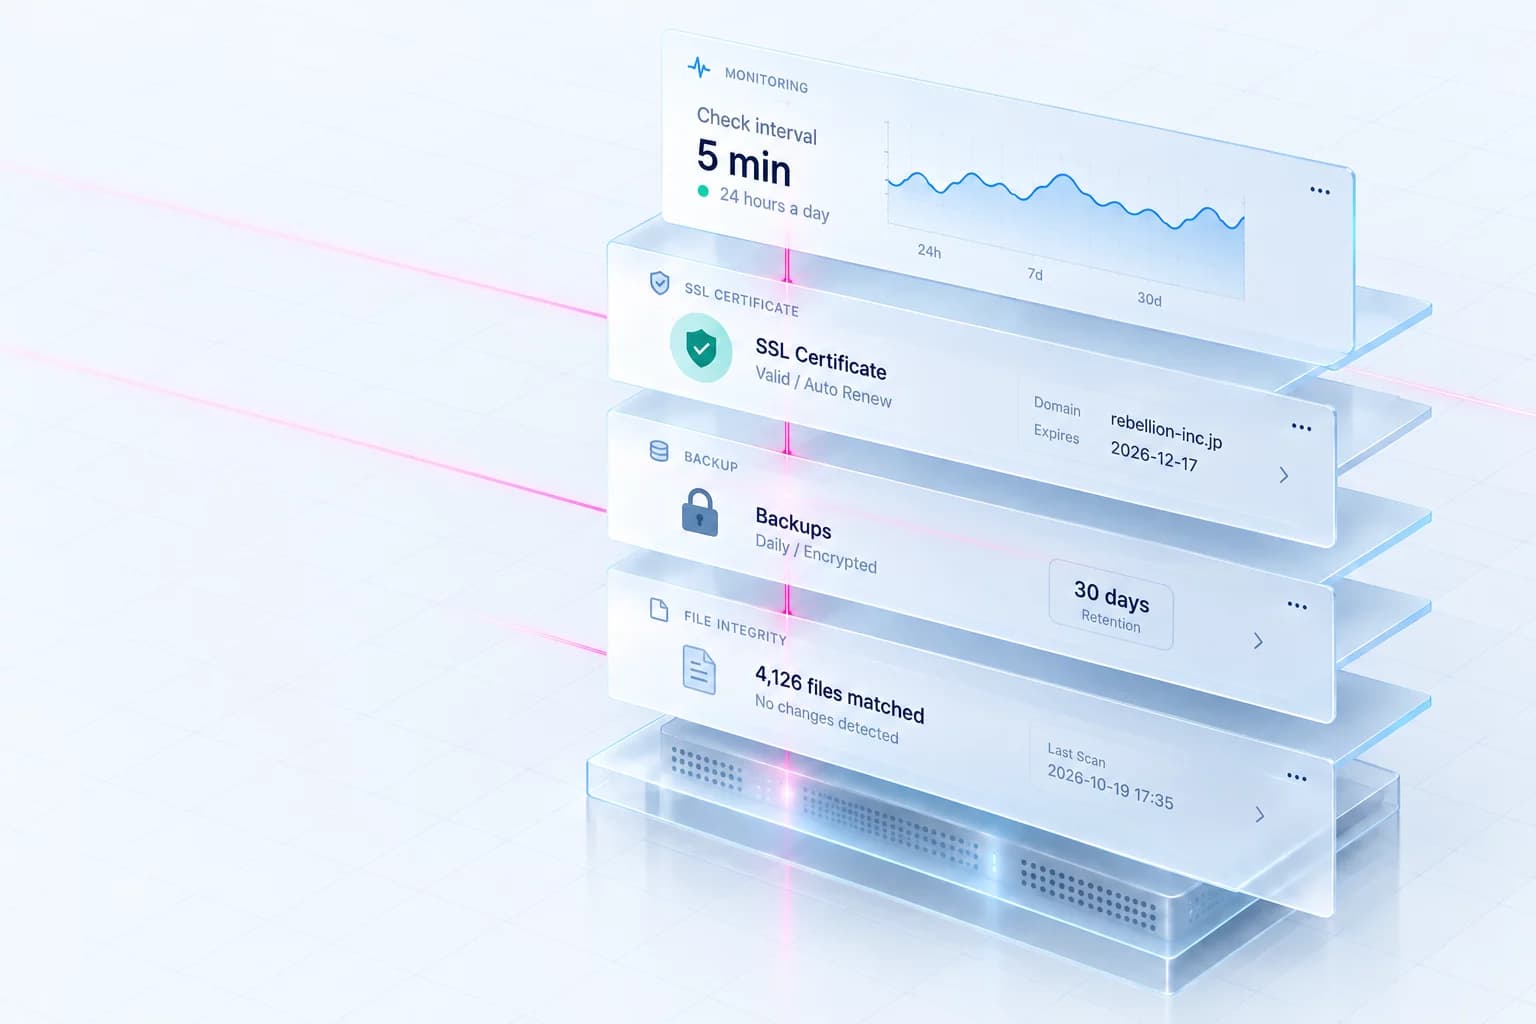
保守の裏側で、
毎日動いているもの。
KAGIS(Keep AI Guarding Internet Sites)は、当社のホームページ保守でセキュリティ対策を受け持つ監視・照合・バックアップの仕組みと、問題が見つかったときの対応体制です。決まった基準で判定できるものはプログラムが、情報の読み取りと下書きはAIが、止める・戻すの判断は人が受け持ちます。
SUPPORTED SITESWordPress以外のサイトも守れます
- WordPress本体・プラグイン・テーマ公開の脆弱性データベースと毎日照合
- JavaScript製のサイトNext.jsなど使っているパッケージを脆弱性情報と照合
- CGI・独自システムPerlなど使っているモジュールを脆弱性情報と照合
- 静的サイトHTMLだけのサイト照合する部品が少ないぶん、監視と改ざん検知が中心
稼働監視・証明書の期限確認・バックアップは、サイトの作りに関係なく同じです。サーバーごと契約いただく場合は、サーバーのOSのパッケージも照合します。環境はご契約時に確認して設定します。
7つの層ごとの守り方
通信の仕組みを7つの層に分けた「OSI参照モデル」に沿って、当社の対策と、サーバー会社が受け持つ範囲を示します
- 当社が対策
- 当社は監視・備え(設備はサーバー会社)
- サーバー会社の範囲
- L7Application当社が対策
アプリケーション層
WordPress本体・プラグイン・フォームなど、サイトそのもの
想定する被害脆弱性を突いた改ざん、不正なファイルの設置
- 脆弱性の照合毎日
- 深刻度ごとの期限で更新
- ファイルの改ざん検知毎日/週1
- 使っていない機能を閉じる
- 管理画面からのファイル編集を止める
- 設定ファイルが外から読めないか確認月1
- フォームの動作確認月1
- 依存パッケージの監査(WordPress以外)月1
- L6Presentation当社が対策
プレゼンテーション層
通信の暗号化(HTTPS)と、データの暗号化
想定する被害通信の盗み見、証明書切れによる警告表示
- SSL証明書の期限を確認毎日
- HTTPSを強制する設定の確認月1
- バックアップを暗号化して保存
- L5Session当社が対策
セッション層
管理画面へのログインと、その状態の維持
想定する被害パスワードの総当たりによる乗っ取り
- ログイン試行回数の制限と一時ロックご契約時に設定
- ログイン名を外から見えなくするご契約時に設定
- 推測されやすいログイン名を使わない
- ログイン名の露出を外から確認月1
- L4Transport当社は監視
トランスポート層
サーバーとの接続と、応答のやり取り
想定する被害サーバーが応答しなくなる
- 外から接続して応答を確認5分ごと
- 応答の記録から稼働率を出す月次報告
- L3Network当社は監視
ネットワーク層
インターネット上の経路(IPアドレス)
想定する被害大量の通信による妨害、経路の障害
- つながらない状態を外から検知5分ごと
経路と設備の管理はサーバー会社
- L2Data Linkサーバー会社
データリンク層
データセンター内の機器どうしのつながり
想定する被害設備内での通信の乗っ取り
データセンター内のネットワーク機器は、サーバー会社が管理します。当社が手を入れる範囲ではありません。
- L1Physical当社は備え
物理層
サーバー機器・回線・建物
想定する被害機器の故障、災害
- バックアップを契約サーバーの外へ保存毎日
- 一定期間は誰も消せない設定
- 実際に戻して確かめる月1
機器と建物の管理はサーバー会社
ホームページが乗っ取られる入口の多くは、上の層(L7〜L5)にあります。当社の対策はそこに集中させ、下の層は外からの監視とバックアップで備えています。
検知から報告まで
問題を見つけてから報告するまでを、4つの段階に分けて回しています
- 01Detect
検知
- 表示と応答の確認(5分ごと)
- 脆弱性の照合(毎日)
- 改ざん検知(毎日または週1回)
- バックアップの取得状況(毎朝)
- 証明書・契約の期限(毎日)
プログラムプログラムが判定
- 02Decide
判断
- 深刻度と対応期限を付けて担当者へ通知
- 影響する範囲を確認
- 更新・停止・復元のどれで対応するかを決める
人AI人が決める(情報の整理はAI)
- 03Respond
対応
- 更新の適用(前に退避、後に表示確認)
- 一時停止・遮断
- バックアップからの復元
- 侵入経路を閉じる
人プログラム人が対応(一部は事前に決めたルールで自動)
- 04Report
報告
- 作業の記録を残す
- 毎月の報告にまとめて送付
- 侵害時は経緯を報告(A4の報告書はスタンダード以上)
プログラム人下書きは自動、確認と送付は人
稼働監視で、止まったらすぐ気づく
表示・応答
5分ごと
ページが表示されて正しく応答するかを外から確認します。止まれば担当者へすぐ通知が届きます。
SSL証明書
30日前から通知
期限を毎日確認します。証明書の自動更新が失敗していても、期限切れの前に気づけます。
ドメイン・サーバー契約
60日前から通知
契約の期限を台帳で管理し、期限が近づくと担当者へ通知します。
稼働率
毎月報告に掲載
5分ごとの記録から毎月の稼働率を出し、月次報告に載せます。
脆弱性を毎日照合する
- Step 01
構成を取得する
毎日、契約サイトで使っているバージョンを取得します。
- Step 02
脆弱性情報と照合する
複数の情報源を集約した公開データベースと突き合わせます。
- Step 03
新しいものだけ通知する
新しく該当したものだけを、深刻度と対応期限を付けて担当者へ通知します。通知済みのものは繰り返し流しません。
緊急時の自動適用
サーバーまでお預かりする契約では、緊急度が最も高いもの(深刻度スコア9以上、または攻撃が確認されているもの)を、事前に決めたルールで自動適用します。
- 現状を退避
- 更新を適用
- 表示を確認
- 問題なし → 完了問題あり → 退避した状態へ戻す
Next.jsなどWordPress以外で作られたサイトは、使っている依存パッケージの脆弱性を月1回監査します。深刻度ごとの対応期限は保守プランの表のとおりです。
バックアップは毎日取って、毎月戻してみる
毎日取得するもの
ファイル
サイトを構成するファイル一式
データベース
整合が取れる方法で取得し、整合チェックを通ったものだけを保存
ログ
侵入があったときに、後から経路を追うために残す
保存の流れ
契約サーバー
毎日取得
暗号化
中身を読めない形にしてから送る
契約サーバーの外に保存
一定期間は、当社を含めて誰も消せない設定
戻せる期間
日次はプランにより14日・30日・90日。加えて全プランで、週次を13世代(約3か月)、月次を12世代(1年)残します。
- 日次ベーシック14日
- 日次スタンダード30日
- 日次プレミアム90日
- 週次全プラン13世代(約3か月)
- 月次全プラン12世代(1年)
毎朝、最新のバックアップが新しいかを確認します。取得が止まった場合は、別の外部の見張りからも通知が届きます。
毎月の復元テスト
- 01
実際に戻す
月1回、バックアップを当社の検証環境に戻します。対象は直近の日次1本と、約1か月前の世代1本です。
- 02
開けるか確かめる
ページが開くことと、データベースの整合チェックが通ることを確認します。結果は月次報告に載せます。
- 03
外へは送らない
検証環境では外部への送信とメールを止めて動かします。戻したサイトからフォームの通知やメールが送られることはありません。
ファイルの改ざんを検知する
照合はバックアップ側で行い、本番サーバーに負荷をかけません。
- ベーシック週1回
- スタンダード以上毎日
- 01
WordPress本体とプラグインのファイルが、公式配布ファイルのチェックサムと一致するか
- 02
画像などのアップロード用フォルダに、実行できるプログラムファイルが置かれていないか
- 03
不正なコードによく使われる書き方が含まれていないか
- 04
前回の照合から、新しく増えたり書き換わったりしたプログラムファイルがないか
外から見た設定の確認
通常の訪問者と同じ方法で、外からサイトを確認します。
- ログインに使うユーザー名が、外から見える状態になっていないか
- 使っていない機能が、公開されたままになっていないか
- 設定ファイルなどが、外から読める場所に置かれていないか
- セキュリティ関連のヘッダーが設定されているか
ログイン試行回数の制限と2要素認証は、ご契約時に設定します。
まず止めて、正常な状態に戻す
改ざんや不正アクセスが見つかったときの手順です
- 01
止める
サイトへのアクセスを遮断するか、メンテナンス表示に切り替えます。被害の広がりと、訪問者への影響を先に止めます。
- 02
ログを退避する
調査に使うログを、復元作業より先に退避します。サーバー側のログは時間がたつと消えるためです。
- 03
正常な世代に戻す
侵入される前の正常なバックアップを特定して復元します。日次で足りなければ、週次・月次の世代までさかのぼります。
- 04
入口を閉じる
侵入経路を特定して閉じます。脆弱なプラグインの更新・停止、漏れたパスワードの変更、不要なユーザーの削除などです。
- 05
報告する
何が起きたか、どこから入られたか、何をしたかを報告します。スタンダード以上のプランでは、侵入経路と影響範囲をA4 1枚の報告書にまとめます。
初動(止める・ログの退避・ご連絡)の期限はプランごとに決めています。期限は保守プランの表をご覧ください。緊急の一時停止は全プランで先に行い、事後にご報告します。
プログラム・AI・人の分担
Rules
プログラム
決まった基準で判定できるもの。同じ入力には同じ結果を返します。
- 期限の計算
- バージョンと脆弱性情報の照合
- ファイルのチェックサム照合
- バックアップの鮮度確認
Reading
AI
読んで整理するもの。判断の材料をそろえます。
- 脆弱性情報の読み取り
- どのサイトのどこに影響しそうかの当たり付け
- 作業ログと報告の下書き
Decision
人
決めるもの。最終判断はすべて担当者が行います。
- サイトを止めるかどうか
- どの世代に戻すか
- お客さまへの連絡
AIの出力だけでサイトに手を入れることはありません。自動で動くのは、事前に人が決めたルールの範囲だけです。
毎月、やったことを報告する
- 稼働率
- 更新の履歴
- 脆弱性の検出と対応
- バックアップの状況と復元テストの結果
- 改ざん検知の結果
- SSL証明書・ドメイン・サーバー契約の期限
- プログラム
記録から下書きを自動で作る
- 人
担当者が確認する
- 人
お客さまへ送る
- ベーシック作業報告メール
- スタンダード以上月次レポート
対応の期限
脆弱性の深刻度別の対応期限と、改ざん・停止時の初動期限は、保守プランのページに表でまとめています
Maintenance Plans脆弱性への対応期限と、改ざん・停止時の初動期限保守プランの表を見る今のサイトの状態をまず確認します。
当社制作のサイトはそのまま、他社制作のサイトは受け入れ診断から。プランが決まっている場合は、申込フォームからお申し込みいただけます。